
Qualys CSAM 是一项云服务
通过统一的库存和资产目录(包括第三方资产情报以及由内而外和由外而内的数据)来降低网络风险。

借助 EOL、EOS 库存功能、未经授权的软件发现和关键代理覆盖等功能,发现安全漏洞并监控资产运行状况。
通过本机集成的工作流程简化和改进漏洞管理、AppSec 和补丁管理程序。

通过与 ITSM、CMDB 和工单管理系统的双向集成,更快地关闭在运行的工单。
使用 Qualys 发现、检测、确定优先级并自动执行修复
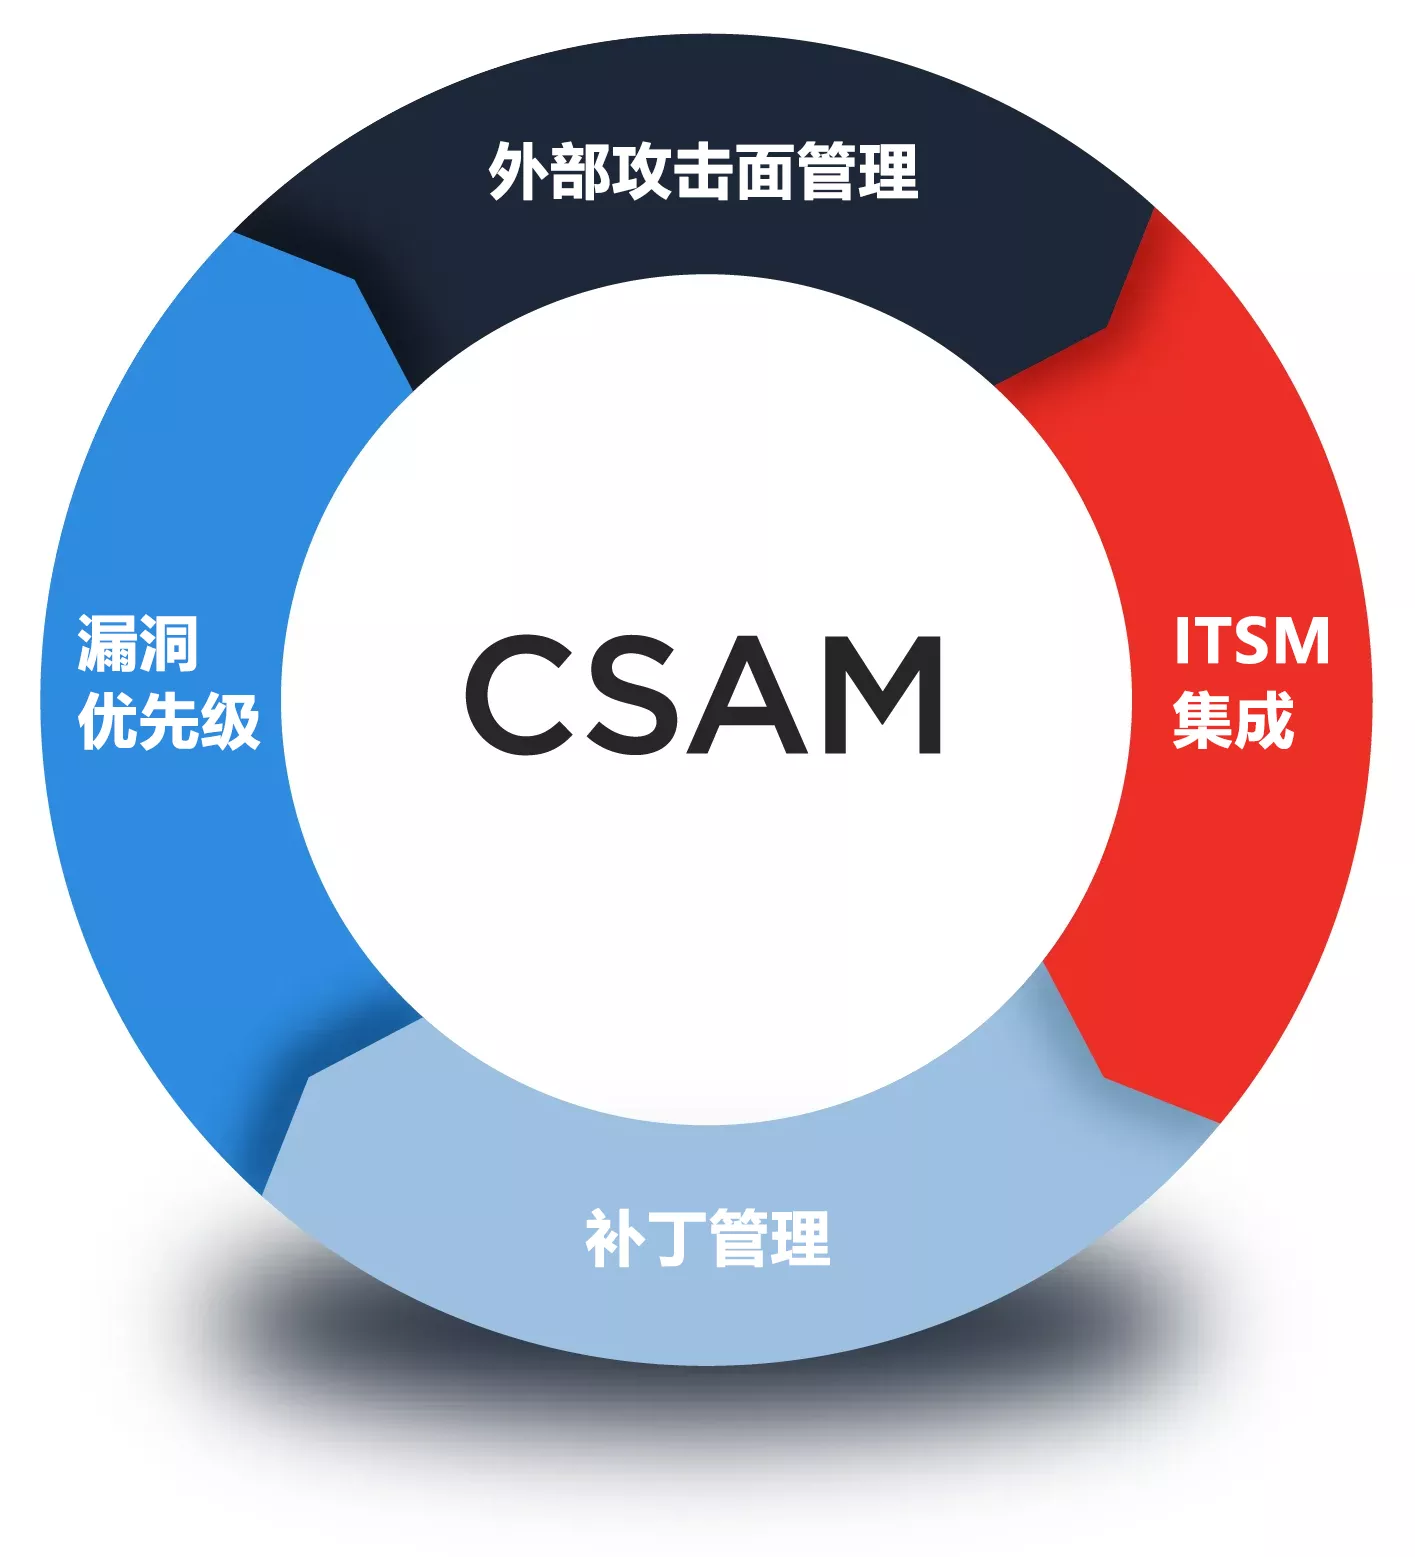
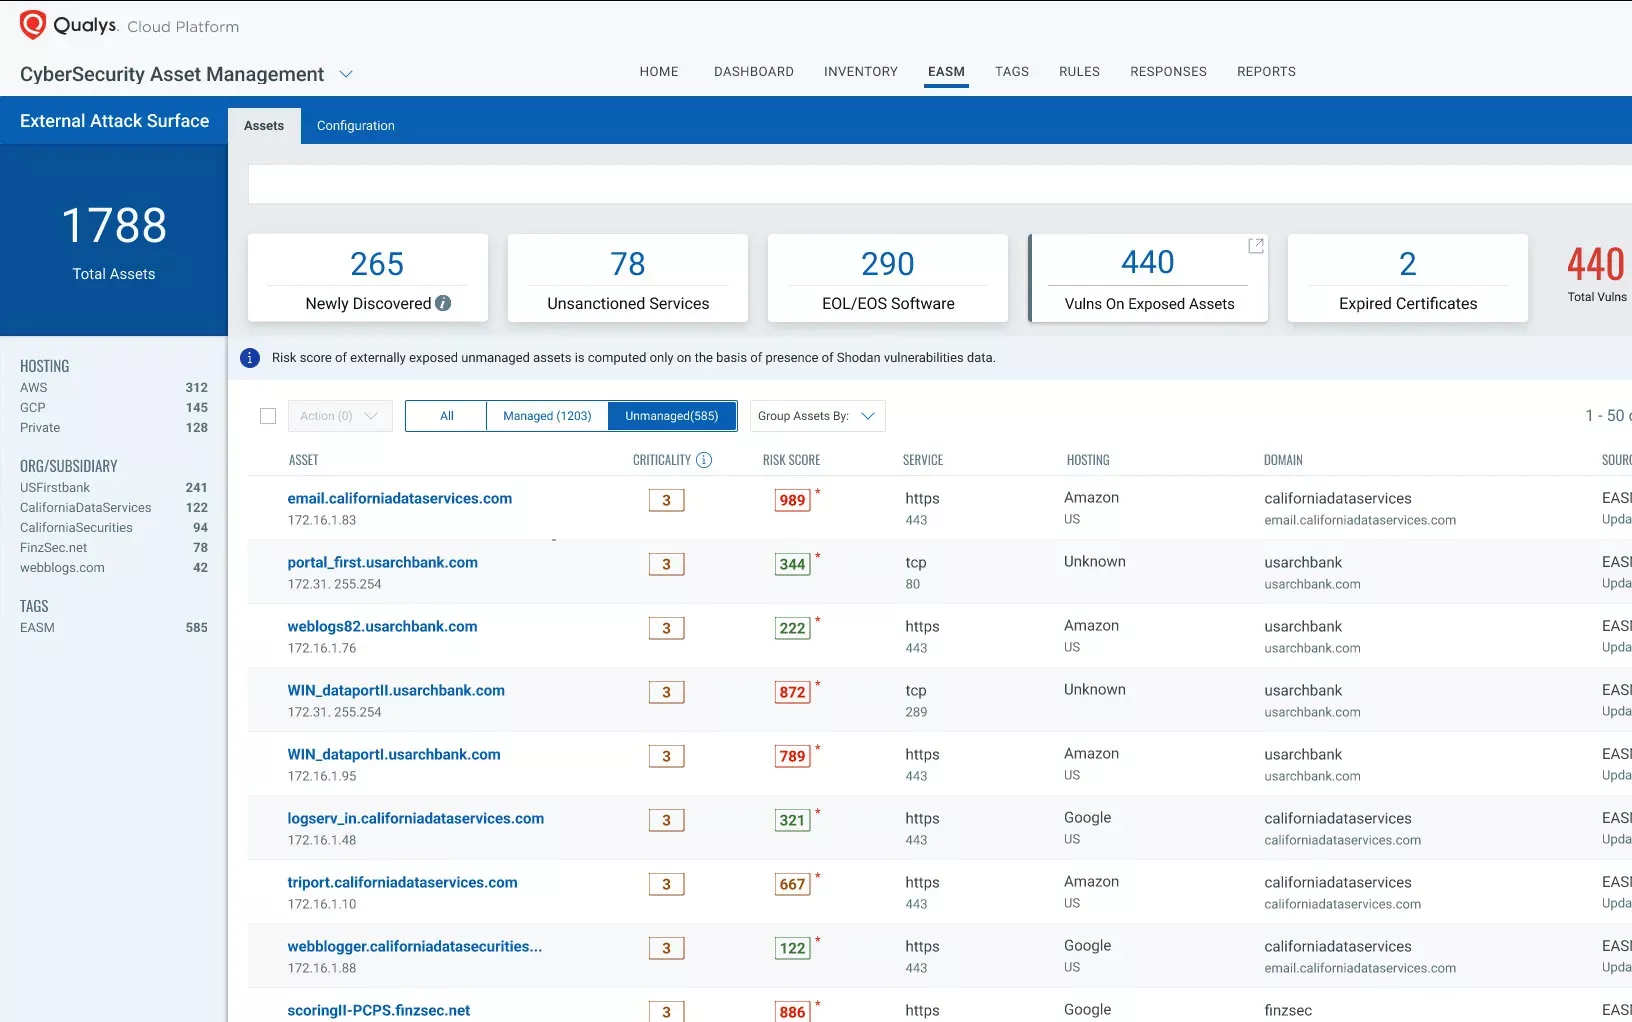
基于风险的网络安全方法建立在攻击面管理 (ASM) 的基础上。通过网络安全资产管理 (CSAM),安全和 IT 运营人员可以获得攻击者和防御者对其环境的完整视图、资产组、域、子域、EOL 跟踪和资产的 360 度可视化。与外部攻击面管理 (EASM) 一起,CSAM 可以帮助企业发现、丰富、检测、确定优先级并编排安全和 IT 团队之间的工作流程,以消除工作流程摩擦,改进修复,并降低网络风险。
从本地设备和应用程序、所有端点、云、容器、OT 和 IoT 收集数据
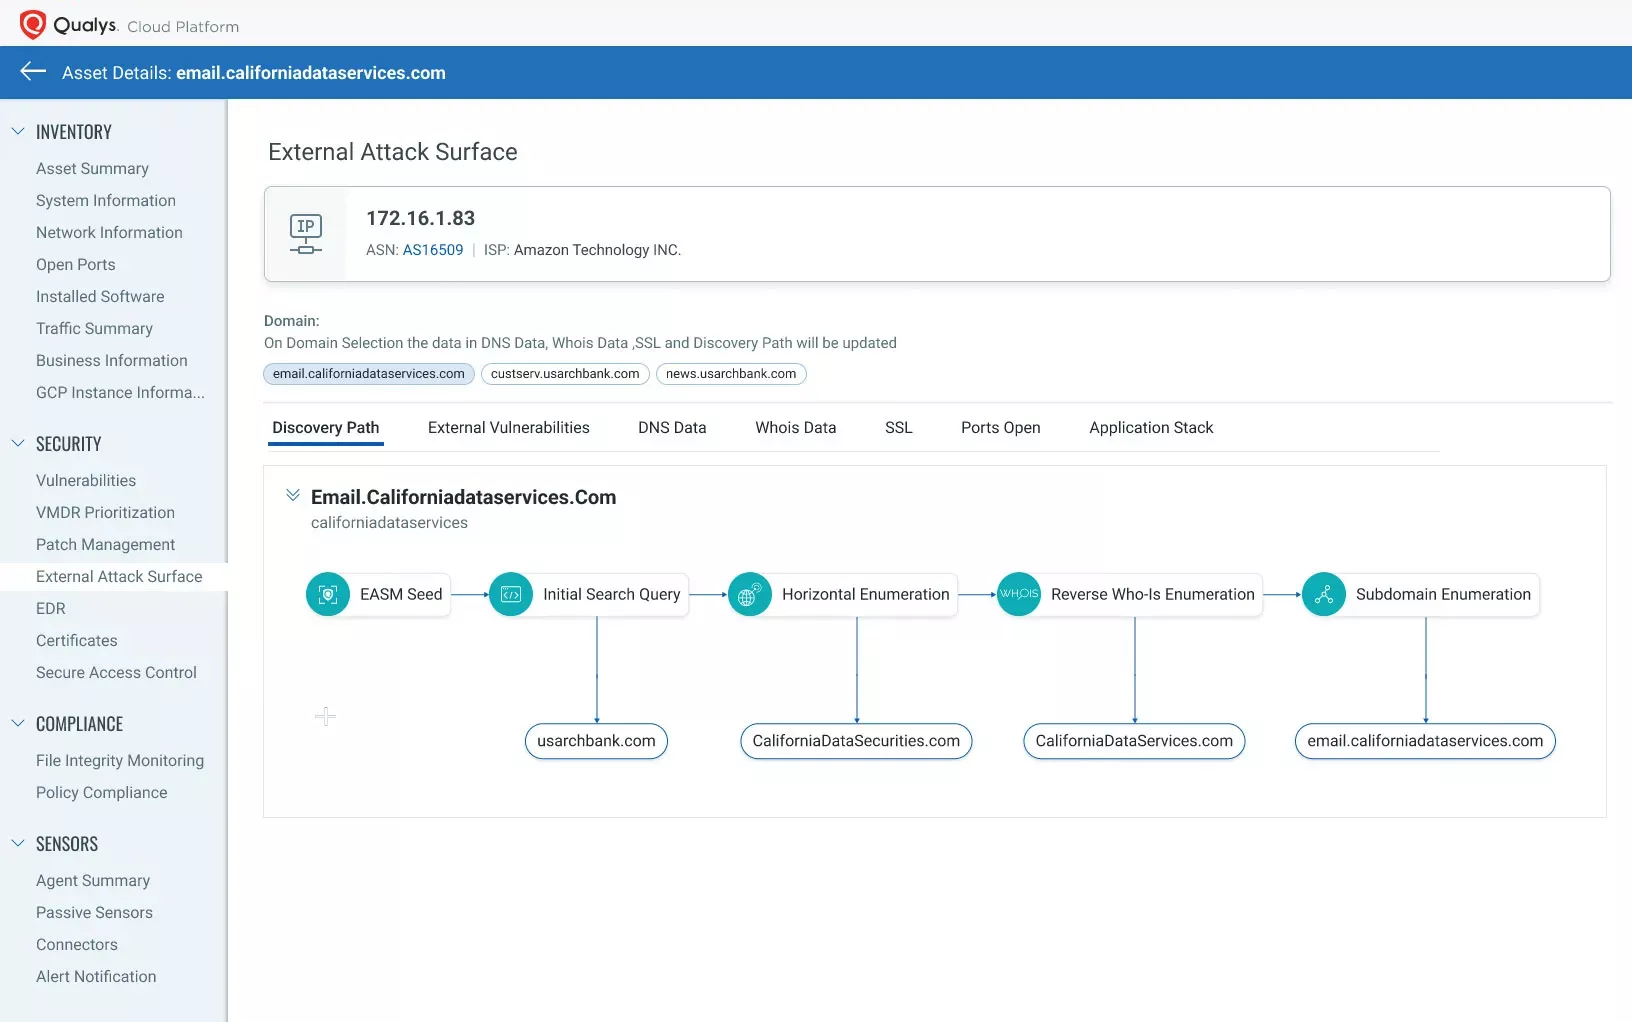
· 发现企业、子公司和业务合作伙伴中的域、子域和证书,全面了解可远程利用的漏洞,包括通过归属发现以前未知的设备。
· 暴露"影子IT"和基准差异,包括虚拟机、容器、FaaS 和 IoT,其运行速度比 IT 使用传统工具跟踪的速度快。
· 从外到内了解面向互联网的资产,以发现安全端点盲点。
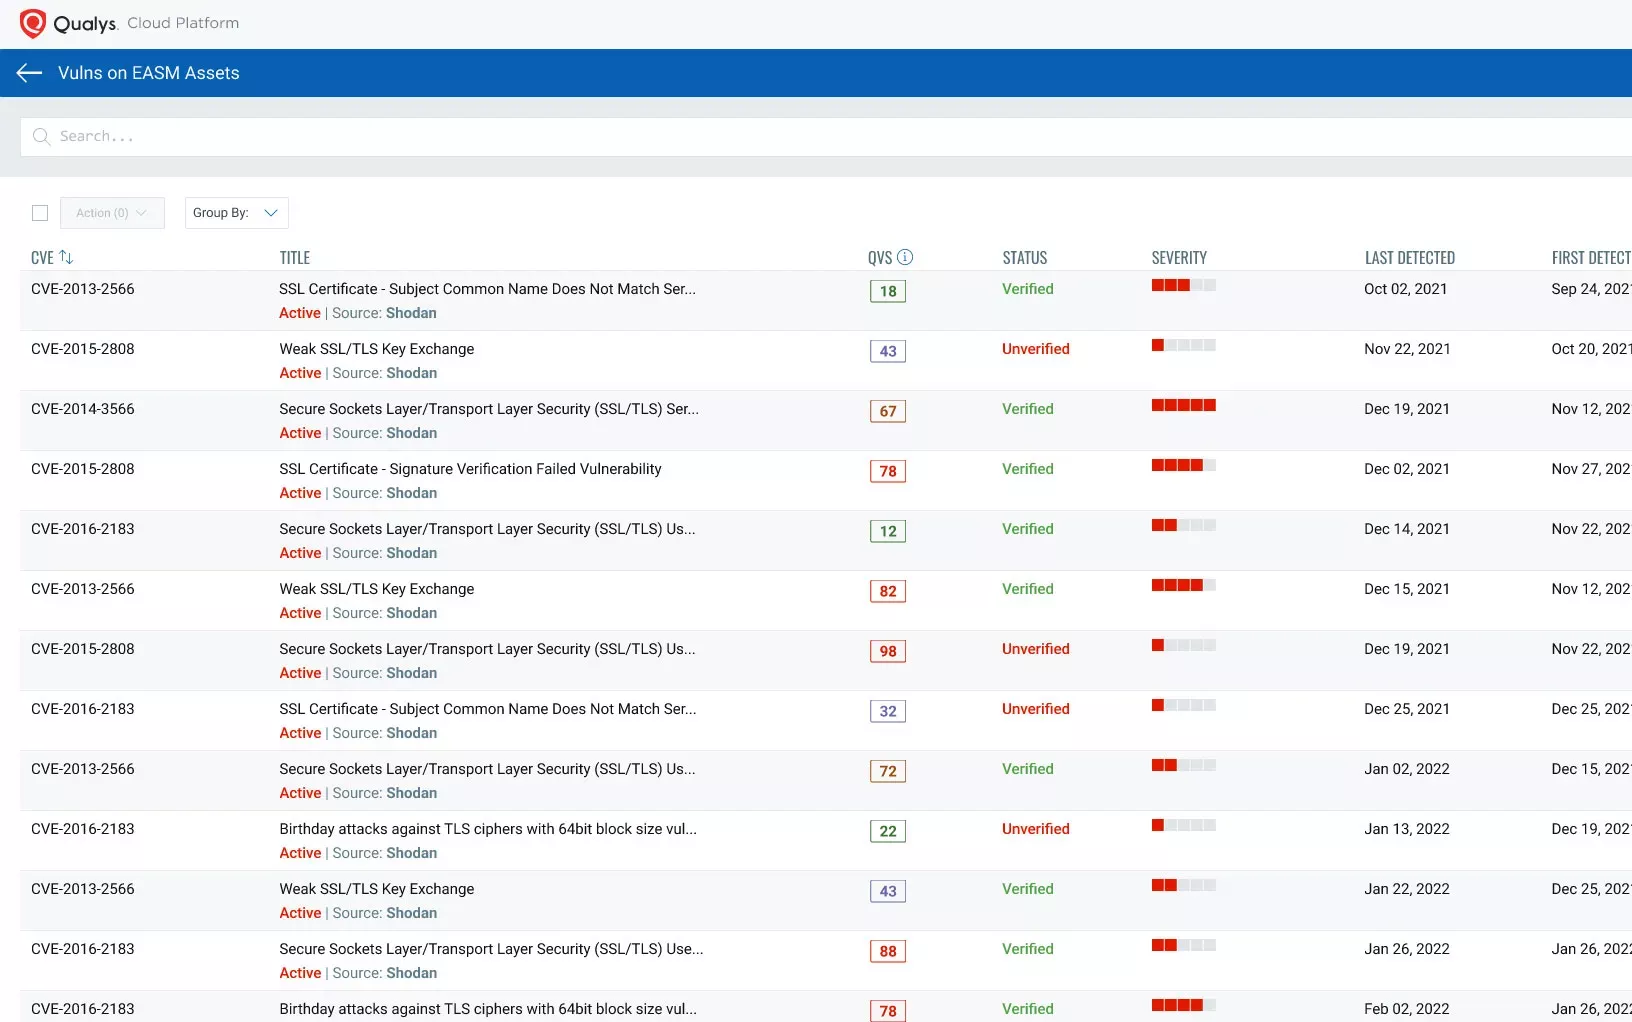
· 通过符合 CISA 标准的 EOL 和 EOS 软件跟踪以及 Ling 软件版本控制来跟踪操作系统状态和相关漏洞,减少技术债务。
通过量化风险管理寻找安全漏洞
· 标记资产以便轻松分组。
· 启用风险管理。
· 以攻击者的方式执行任务。
· 启用业务影响分析(BIA)。
协调自动警报、报告和响应
· 对已识别的安全风险发出警报、报告和响应。
· 自动记录 PCI DSS、FedRAMP、NIST、ISO 和其他政策的合规性。
· 利用集成的 Qualys TruRisk 企业平台,超越传统的外部攻击面管理。
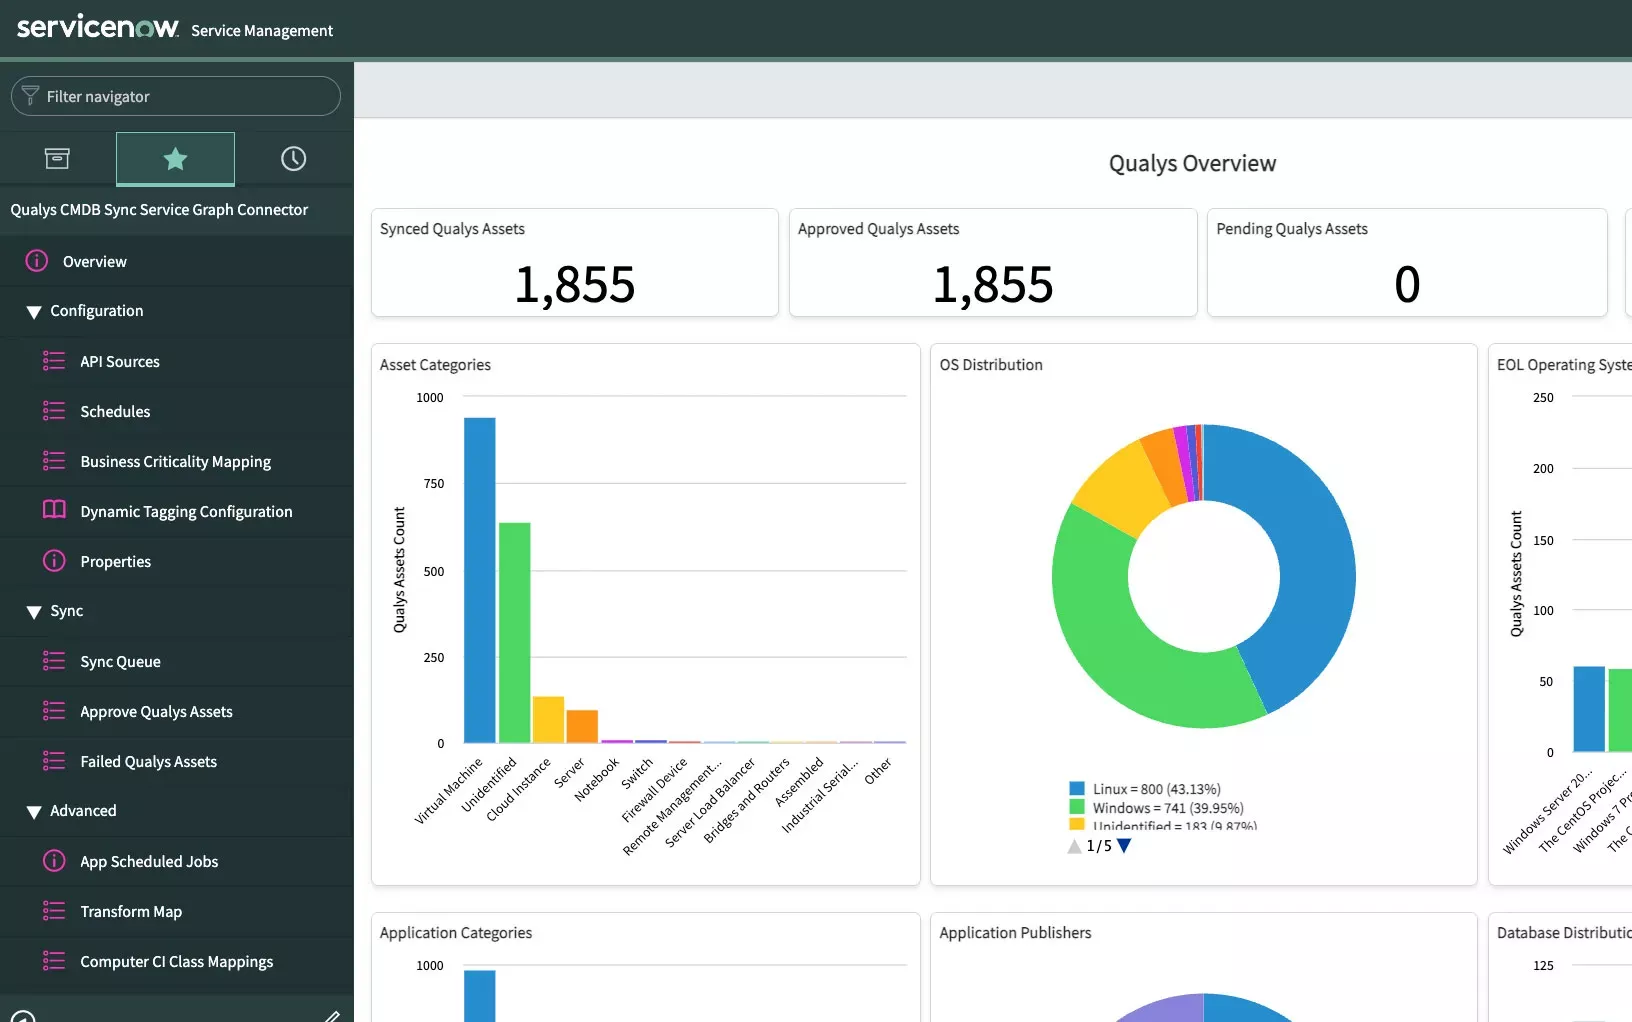
通过 ServiceNow 集成接收所有资产的完整上下文
· 与 ServiceNow 持续同步。
· 添加上下文,实现以安全为中心的资产可视化。
· 将安全上下文和业务上下文添加到资产清单中。
获取 CSAM 中文资料